Как защитить сайт от DDoS-атак в 2026 году: полное руководство для владельцев, разработчиков и администраторов
Введение: почему DDoS — не просто «сайт лёг»
Распределённая атака типа «отказ в обслуживании» (DDoS) давно перестала быть инструментом хакеров-одиночек. Сегодня это промышленная угроза: за $10 можно заказать атаку на час, а за $150 — вывести из строя сервис на неделю. Согласно данным Cloudflare и Kentik за 2025 год, средняя продолжительность атаки выросла до 45 минут, а убытки — до $270 000 за инцидент при средней стоимости простоя в $6 000 в минуту.
Но последствия не ограничиваются финансами. Даже кратковременная недоступность сайта подрывает доверие пользователей, снижает позиции в поисковой выдаче (Google может понизить ранжирование после 48 часов простоя), и может стать частью более сложной атаки — например, отвлечением при краже данных или установке бэкдоров.
В начале 2026 году стали особенно актуальны гибридные атаки: злоумышленники комбинируют объёмный флуд (L3/L4) с точечными ударами по API (L7), чтобы обойти стандартные системы защиты. Кроме того, всё чаще используются AI-ассистированные ботнеты, способные имитировать поведение реальных пользователей — кликать по кнопкам, заполнять формы, делать паузы между запросами.
Эта статья — не теоретический обзор, а практическое руководство. Вы узнаете:
- Как распознать атаку на ранней стадии — даже если она маскируется под легитимный трафик;
- Что делать в первые минуты инцидента — от команд в терминале до переключения DNS;
- Как спроектировать инфраструктуру, устойчивую к DDoS — с учётом современных протоколов (HTTP/3, QUIC);
- Какие технические меры работают на самом деле — от CDN до ручной настройки ядра Linux;
Все рекомендации основаны на реальных сценариях и проверены в условиях современных атак 2025–2026 годов.
Что такое DDoS-атака и как она работает
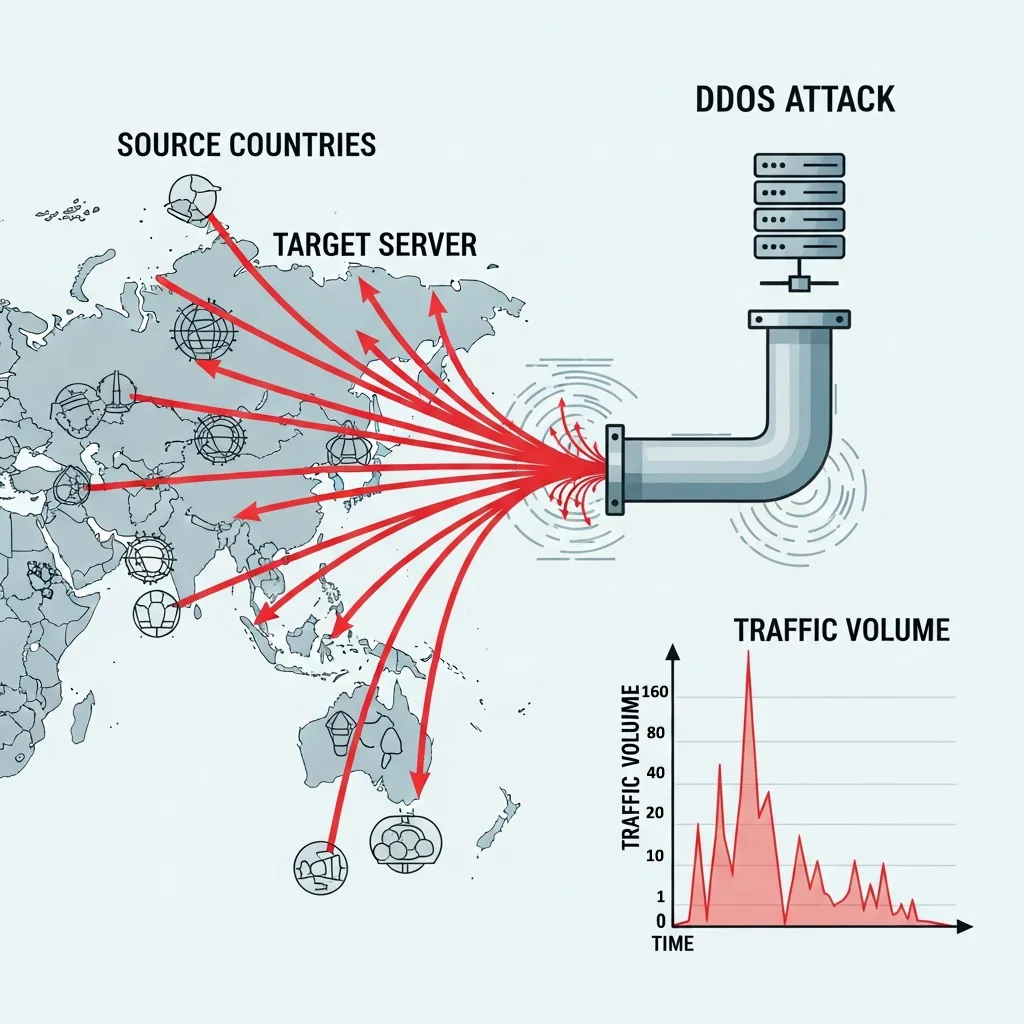
DDoS (Distributed Denial of Service) — это координированная попытка вывести из строя сервер, сеть или веб-приложение, перегрузив его трафиком. В отличие от DoS (один источник), DDoS использует ботнеты — тысячи заражённых устройств (ПК, камер, IoT-гаджетов), рассредоточенных по миру.
Атака достигает цели, когда система исчерпывает один из критических ресурсов:
- Пропускную способность канала — при объёмных атаках (например, UDP-флуд). Даже если сервер мощный, он не получит данные, потому что канал переполнен.
- Память или CPU сервера — при L7-атаках. Например, каждый запрос к
/search?q=random123требует обращения к базе данных, что быстро исчерпывает ресурсы. - Таблицы соединений сетевого оборудования — при SYN-флуде. Фаервол или балансировщик просто «забывает», какие соединения легитимны.
Современные атаки часто многоэтапны: сначала — объёмный флуд, чтобы отвлечь системы защиты, затем — точечная атака на API или базу данных. Некоторые злоумышленники даже используют DDoS как ширму для внедрения вредоносного ПО или кражи данных.
Три уровня угроз: как классифицировать DDoS-атаки
1. Объёмные атаки (L3/L4) — «забить канал»
Цель — исчерпать пропускную способность сети. Такие атаки измеряются в гигабитах или терабитах в секунду. В 2025 году Cloudflare зафиксировал рекордную атаку в 7,3 Тбит/с, а независимые источники сообщали о пиках до 22 Тбит/с.
Примеры:
- UDP-флуд: отправка пакетов на случайные порты. Сервер тратит ресурсы на ответы «порт закрыт». Поскольку UDP не требует установки соединения, злоумышленник легко подменяет IP-адрес (спуфинг), делая фильтрацию почти бесполезной.
- DNS/NTP-амплификация: злоумышленник отправляет небольшой запрос к открытому DNS-резолверу, подменив IP-адрес жертвы. Ответ, в 20–50 раз больше запроса, летит на сервер жертвы. Один бот может генерировать сотни таких запросов.
- ICMP-флуд («ping-флуд»): массовая отправка echo-запросов. Если сервер настроен отвечать на каждый, он быстро исчерпает CPU и сеть.
Особенность начала 2026 года: «ковровые бомбардировки» — распределение трафика по сотням IP-адресов и портов, чтобы обойти пороговые фильтры. Вместо одного мощного потока — тысячи слабых, но суммарно разрушительных.
2. Протокольные атаки (L3/L4) — «сломать стек»
Цель — исчерпать ресурсы сетевого оборудования (фаерволы, балансировщики, маршрутизаторы), а не сам сервер.
Примеры:
- SYN-флуд: отправка множества TCP-запросов на установку соединения без завершения. Сервер резервирует память под каждое «полуоткрытое» соединение. При тысячах запросов таблица переполняется, и легитимные пользователи не могут подключиться.
- TCP Middlebox Reflection: эксплуатация уязвимостей в промежуточных сетевых устройствах (например, DPI-системах), которые некорректно обрабатывают фрагментированные пакеты. Это позволяет амплифицировать трафик в десятки раз.
- Fragmentation attacks: отправка неполных IP-фрагментов. Сервер резервирует память, ожидая остальные части, которые никогда не приходят.
Эти атаки особенно опасны, потому что они не требуют большого объёма трафика, но эффективно выводят из строя оборудование.
3. Прикладные атаки (L7) — «убить приложение»
Цель — перегрузить веб-сервер или бизнес-логику. Такие атаки измеряются в запросах в секунду (RPS), а не в битах.
Примеры:
- HTTP-флуд: генерация миллионов запросов к главной странице или API. В отличие от L3/L4, здесь злоумышленник тратит ресурсы на каждый запрос — открывает соединение, отправляет заголовки, ждёт ответ.
- Обход кэша: использование уникальных URL-параметров (
?id=12345,?timestamp=1700000000), чтобы каждый запрос обрабатывался «с нуля», минуя кэш. - HTTP/2 Rapid Reset (CVE-2023-44487): открытие и мгновенное закрытие тысяч потоков в рамках одного TCP-соединения. Это вызывает перегрузку CPU на стороне сервера без увеличения сетевого трафика.
- Целевые атаки на API: отправка запросов к эндпоинтам, требующим сложных вычислений (например, генерация отчётов, экспорт данных).
Ключевая опасность L7-атак: они маскируются под легитимный трафик, что затрудняет автоматическое обнаружение. Современные боты даже имитируют JavaScript-рендеринг и куки.
Как понять, что началась DDoS-атака
Не все замедления — следствие атаки. Но есть четыре надёжных признака:
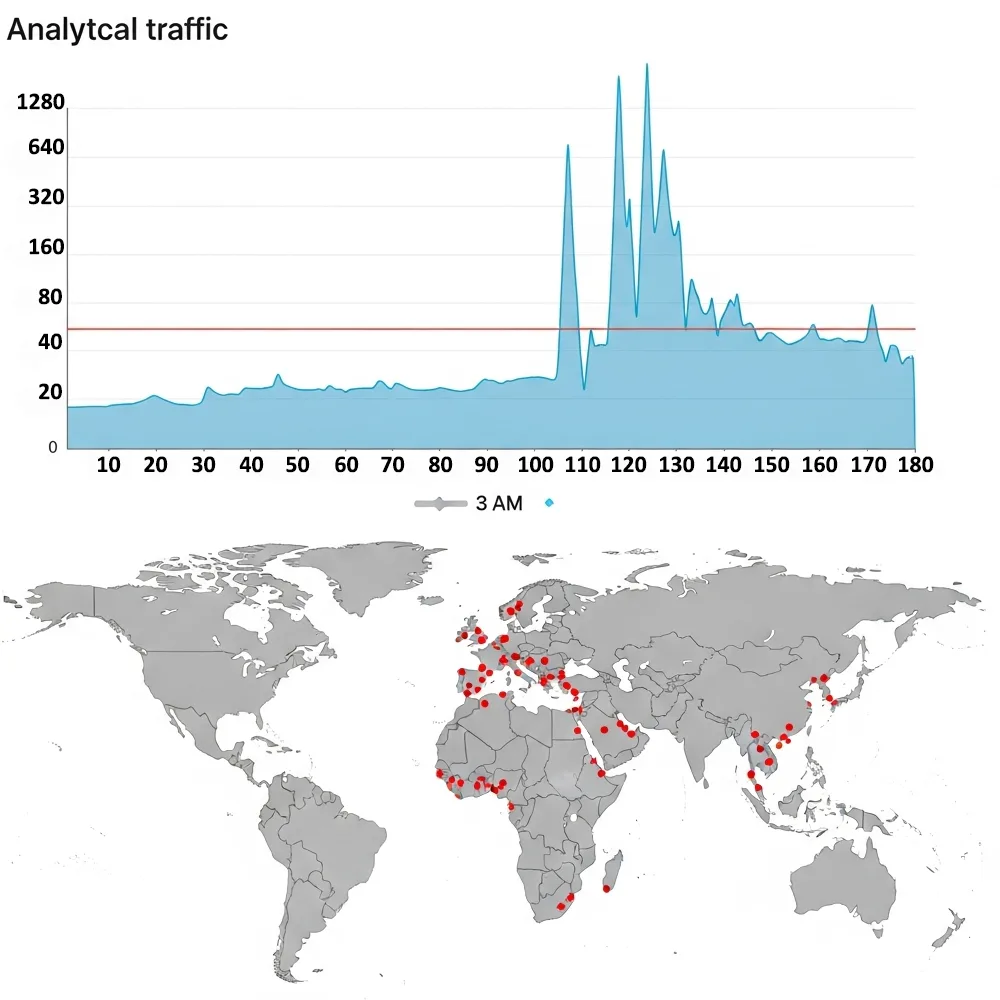
- Резкий всплеск трафика в нерабочее время (например, в 3 ночи), особенно если вы не запускали рекламу.
- Аномальная география: 80% запросов из стран, где у вас нет клиентов (например, из Вьетнама или Нигерии, если вы работаете только в Европе).
- Одинаковое поведение: тысячи запросов с одного User-Agent, разрешения экрана, версии браузера или даже одинакового времени сессии.
- Перегрузка конкретного эндпоинта: например,
/login,/api/searchили/wp-login.php.
Дополнительные сигналы:
- Рост числа ошибок 5xx (особенно 502, 503, 504)
- Замедление не всего сайта, а только одной функции (например, оплаты)
- Необычные строки в логах: пустые User-Agent, странные заголовки, повторяющиеся параметры
Важно! Не путайте DDoS с активностью Googlebot или Yandexbot. Поисковые роботы тоже генерируют много запросов, но их IP-адреса легко проверить через официальные списки Google и Yandex. Блокировка Googlebot и Yandexbot убьёт SEO.
Как остановить атаку: 5 шагов в режиме реального времени
Шаг 1. Подтвердите атаку
Используйте команды в терминале (для Linux-серверов):
# Количество подключений на порт 80
netstat -na | grep ':80 ' | wc -l

# Топ-10 IP по количеству подключений
netstat -an | grep ':80\|:443' | awk '{print $5}' | cut -d: -f1 | sort | uniq -c | sort -nr | head -10

# Анализ access-лога Apache/Nginx за сегодня
grep "$(date +%d/%b/%Y)" /var/log/nginx/access.log | awk '{print $1}' | sort | uniq -c | sort -nr | head -10
Если одно IP генерирует >1000 подключений — это DoS. Если тысячи IP — DDoS.
Шаг 2. Ограничьте доступ к проблемному сайту
Если атака направлена на один домен (например, shop.example.com), временно отключите его:
В Nginx:
server {
    listen 80;
    server_name shop.example.com;
    deny all;
    return 403;
}
В Apache: создайте файл .htaccess в корне сайта:
Deny from AllЭто «ампутирует» заражённый сайт, спасая остальные сервисы на сервере.
Шаг 3. Настройте экстренную фильтрацию
Для слабых атак подойдут правила iptables:
# Блокировка одного IP
iptables -A INPUT -s 192.168.1.100 -j DROP

# Ограничение соединений с одного IP (макс. 10 одновременных)
iptables -A INPUT -p tcp --syn --dport 80 -m connlimit --connlimit-above 10 -j REJECT

# Блокировка ICMP (защита от ping-flood)
iptables -A INPUT -p icmp --icmp-type echo-request -j DROP
Шаг 4. Включите защиту на уровне сети
Если у вас есть root-доступ, настройте ядро Linux:
# Включить TCP Syncookies (защита от SYN-flood)
sysctl -w net.ipv4.tcp_syncookies=1

# Уменьшить время жизни полуоткрытых соединений
sysctl -w net.ipv4.tcp_synack_retries=1

# Игнорировать все ICMP-запросы
sysctl -w net.ipv4.icmp_echo_ignore_all=1

# Сохранить настройки после перезагрузки
echo "net.ipv4.tcp_syncookies=1" >> /etc/sysctl.conf
Шаг 5. Переключитесь на внешнюю защиту
Если атака мощная (>1 Гбит/с), локальные меры бесполезны. Немедленно:
- Перенаправьте DNS на CDN с DDoS-защитой (Cloudflare, AWS Shield, Akamai)
- Или активируйте «scrubbing» у провайдера (если договорённость есть)
Критически важно: заранее договориться об этом с хостингом! В момент атаки может не быть времени на согласование.
Как построить устойчивую инфраструктуру: профилактика вместо лечения
1. Минимизируйте поверхность атаки
- Закройте все ненужные порты. Используйте
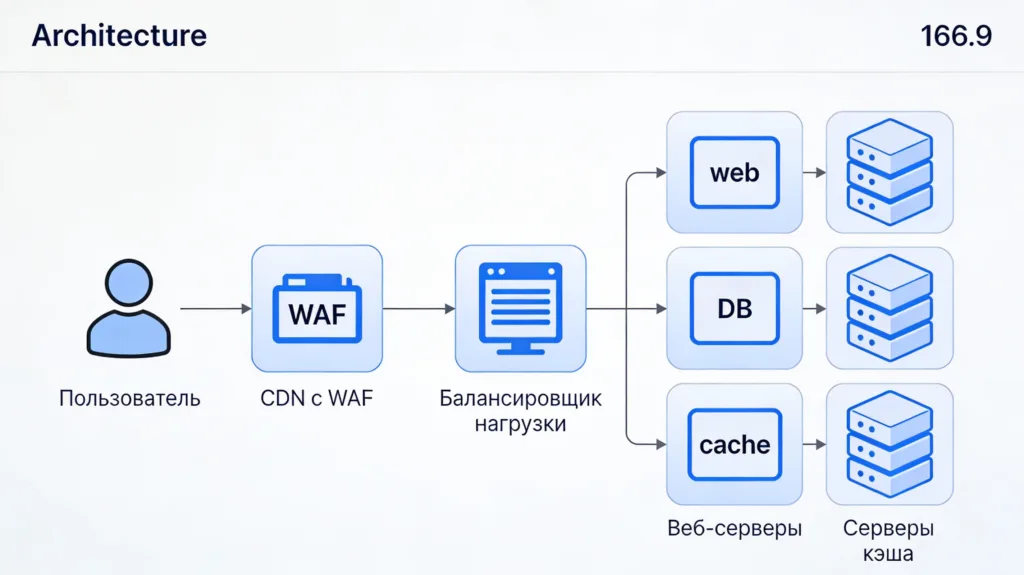
nmap your-server-ip, чтобы найти открытые. - Спрячьте реальный IP сервера. Используйте CDN или обратный прокси (Nginx, HAProxy). Никогда не указывайте IP напрямую в DNS A-записи.
- Уберите информацию об инфраструктуре из email-заголовков, SSH-баннеров, HTTP-заголовков (
Server: nginx/1.18.0→ лучше скрыть).
2. Используйте многоуровневую защиту
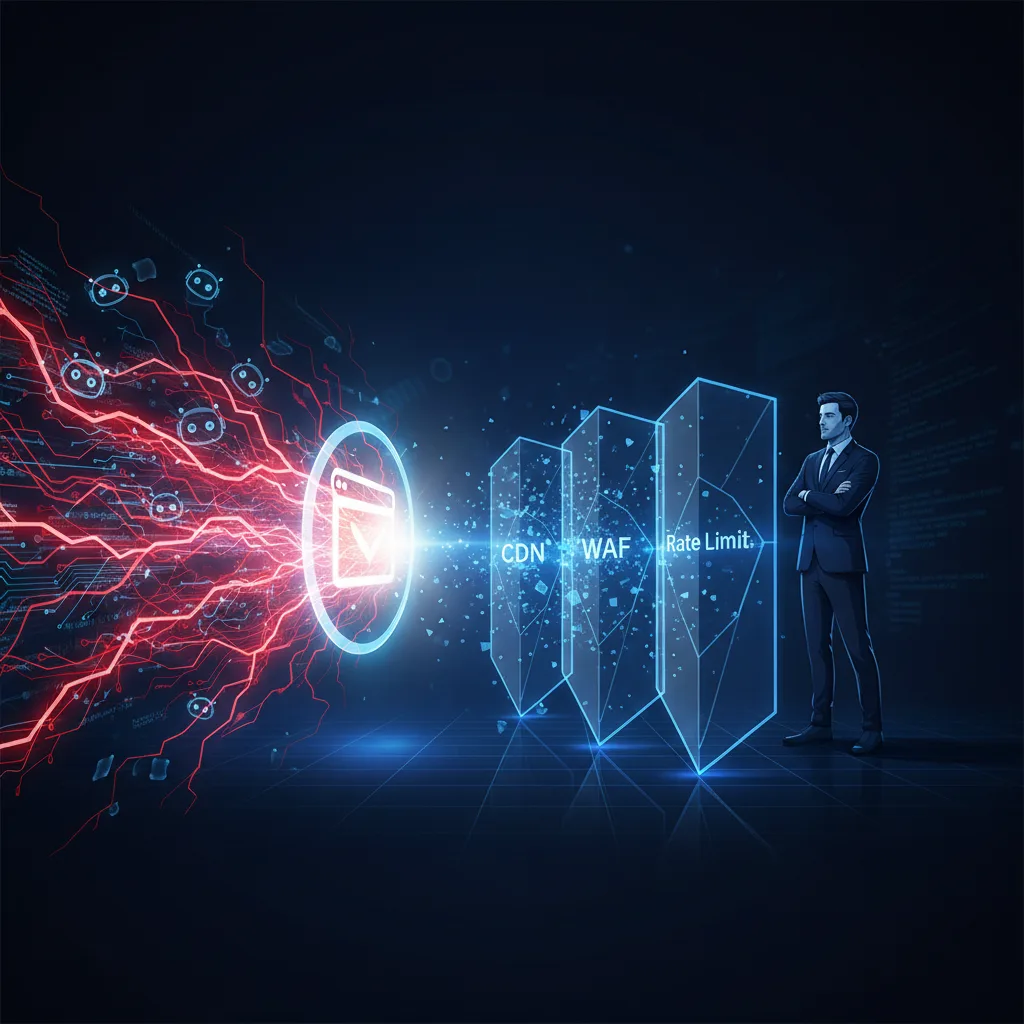
- CDN: распределяет трафик по глобальной сети, поглощая объёмные атаки. Cloudflare, BunnyCDN, AWS CloudFront — все предлагают базовую DDoS-защиту бесплатно.
- WAF (Web Application Firewall): фильтрует HTTP-запросы, блокируя SQL-инъекции, XSS и HTTP-флуд. Можно использовать ModSecurity (open-source) или облачные решения.
- Rate limiting: ограничивает число запросов с одного IP. В Nginx:
limit_req_zone $binary_remote_addr zone=api:10m rate=10r/s;
location /api/ {
    limit_req zone=api burst=20 nodelay;
}
3. Оптимизируйте сервер под нагрузку
- Уменьшите
Timeoutв Apache/Nginx (до 30–60 сек), чтобы «зависшие» соединения быстрее освобождали ресурсы. - Настройте кэширование:
- Статику — через CDN
- Динамику — через Redis/Memcached
- HTML-страницы — через Varnish или Nginx FastCGI cache
- Разделите ресурсы между сервисами: используйте Docker, systemd slices или cgroups, чтобы падение одного сервиса не убило весь сервер.
4. Защитите DNS
Используйте как минимум двух провайдеров DNS, один из которых должен иметь DDoS-защиту (например, Cloudflare + AWS Route 53). Атака на DNS делает сайт недоступным даже при работающем сервере.
5. Проводите регулярные тесты
Раз в квартал имитируйте атаку с помощью легальных инструментов:
wrk -t12 -c400 -d30s https://yoursite.com/— нагрузочный тестslowhttptest— имитация slowloris-атакиhping3— генерация SYN-флуда (только в тестовой среде!)
Проверяйте:
- Скорость обнаружения
- Эффективность фильтрации
- Время восстановления
Что делать после атаки: восстановление и анализ
- Восстановите сервисы поэтапно: сначала критически важные (авторизация, оплата), затем остальные.
- Проанализируйте логи: найдите уязвимые эндпоинты, которые использовались в атаке. Возможно, стоит добавить CAPTCHA или двухфакторную проверку.
- Обновите правила фильтрации: добавьте сигнатуры атаки в WAF и фаервол.
- Смените IP-адреса: если реальный IP был скомпрометирован.
- Проведите постмортем: соберите команду, обсудите, что сработало, а что — нет. Обновите план реагирования.
Важно: не удаляйте логи! Они могут понадобиться для расследования или страхового случая.
Частые ошибки, которых стоит избегать
- Блокировка по странам как основная мера. Геолокация IP неточна, а злоумышленники легко используют прокси. Это может заблокировать легитимных пользователей.
- Полагаться только на хостинг. Даже «защищённые» тарифы не спасут от L7-атак без WAF.
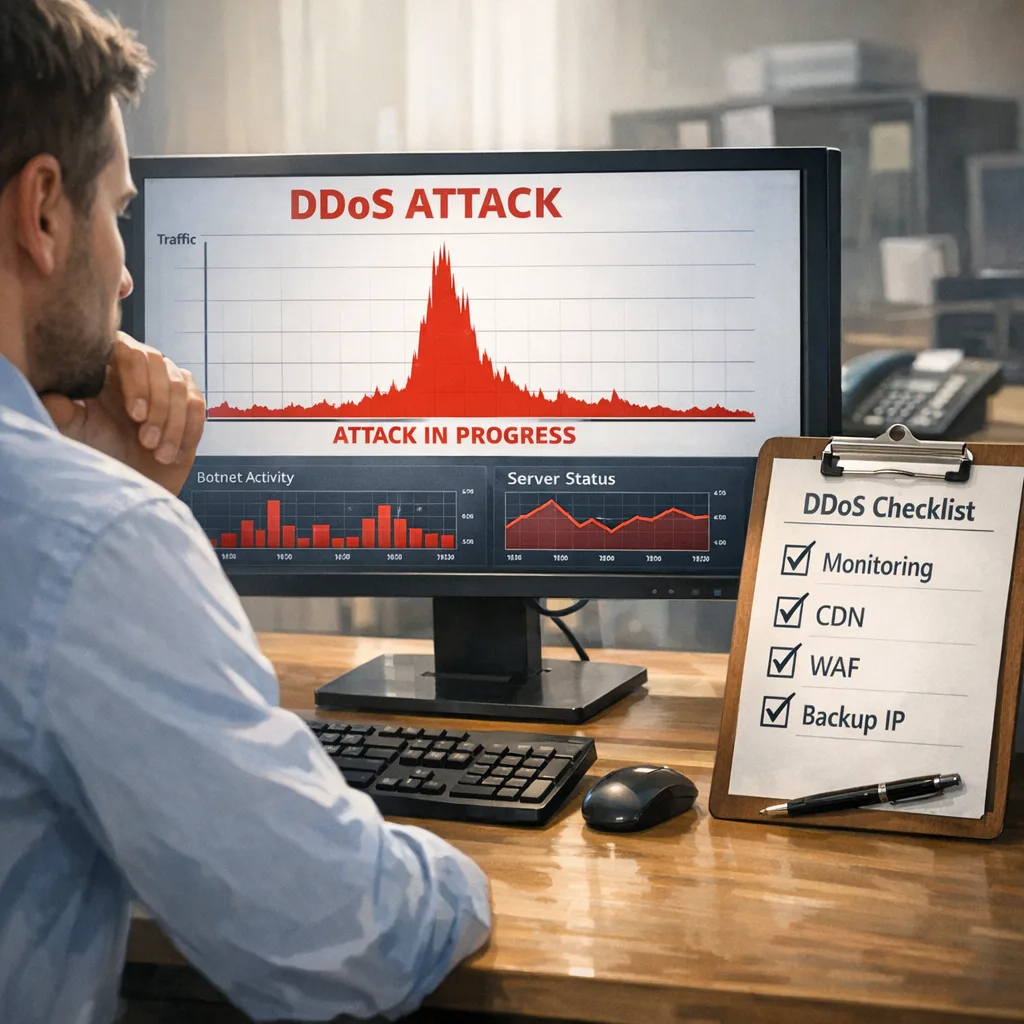
- Игнорировать мониторинг. Без алертов на аномальный трафик вы узнаете об атаке слишком поздно.
- Не тестировать план реагирования. Теоретический план почти всегда даёт сбой на практике.
- Использовать слишком агрессивный rate limiting. Это может заблокировать реальных пользователей (например, при загрузке SPA-приложения с 20 запросами за секунду).
Заключение: DDoS — это вопрос «когда», а не «если»
Уже в начале 2026 году DDoS-атаки стали быстрее, умнее и доступнее. Но даже небольшой бизнес может эффективно противостоять им — без огромных бюджетов.
Ключевые принципы:
✅ Раннее обнаружение через мониторинг трафика и алерты
✅ Многоуровневая защита (CDN + WAF + оптимизация сервера)
✅ Чёткий план реагирования с распределёнными ролями и контактами
✅ Регулярное тестирование и обновление правил
Помните: цель защиты — не «остановить все атаки», а сохранить доступность для реальных пользователей. Даже если 5% трафика пройдёт фильтрацию, правильно настроенная инфраструктура выдержит нагрузку и продолжит работать.
Начните с малого:
- Сегодня — настройте мониторинг (например, через Prometheus + Grafana или даже простой скрипт с уведомлением в Telegram)
- Завтра — подключите бесплатный CDN с WAF
- Через неделю — проведите тестовую атаку в изолированной среде
Забота о защите — начинается с инфраструктуры
Даже самые продуманные меры защиты будут работать нестабильно, если базовая инфраструктура уязвима. Надёжный хостинг — это не просто «место для файлов», а первый рубеж обороны: стабильные сети, встроенные механизмы фильтрации трафика, автоматическая защита от флуда и техническая поддержка, готовая помочь в критической ситуации.
Если вы хотите сосредоточиться на развитии своего проекта, а не на борьбе с DDoS-атаками в 3 часа ночи — выбирайте провайдера с проверенной репутацией, масштабируемой архитектурой и проактивной безопасностью.
— и получите спокойствие как часть сервиса.
Вы разбираетесь в технологиях лучше, чем большинство?
Станьте автором HiTechFuture! Присылайте нам статьи, исследования, кейсы или даже черновики идей — вместе сделаем контент, который формирует будущее.
Мы в социальных сетях


Популярное

Свежие статьи